
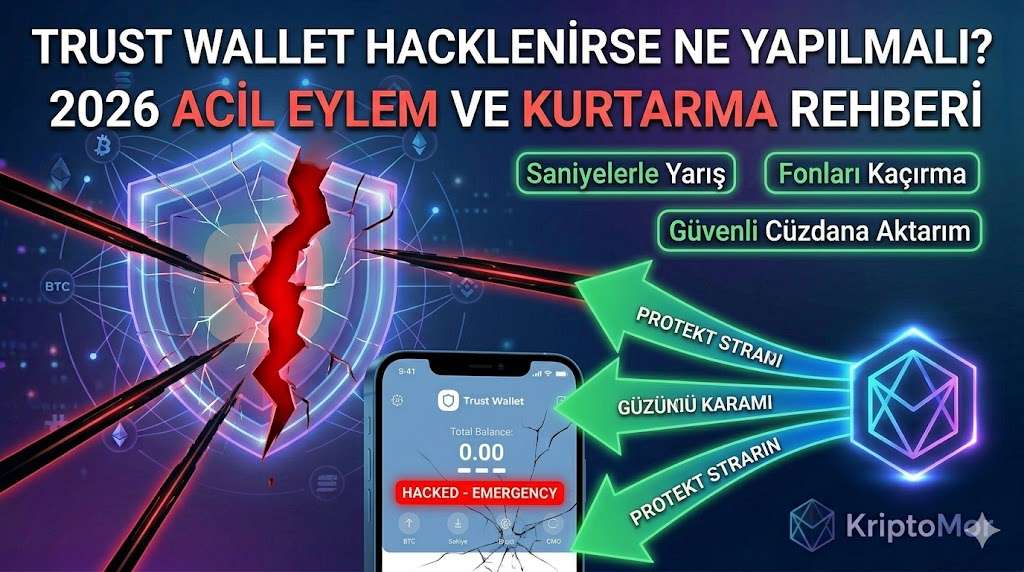
Trust Wallet hacklenirse hangi adımlar atılmalı? Fon kurtarma ve güvenlik önlemleri 2026 güncel rehberi. Hesabınızı ve kalan fonlarınızı şimdi koruyun!
TABLO 1: Hack mi Yoksa Teknik Hata mı?
VAKA ANALİZİ: 3 DAKİKADA KURTARMA Bir KriptoMor kullanıcısı, gece saat 03:00'te cüzdanından izinsiz bir 100 USDT çıkışı olduğunu bildiren bir bildirim aldı. Kullanıcı paniklemek yerine hemen internetini kesti, başka bir telefondan yeni bir cüzdan açtı ve ana varlığı olan 2.5 ETH'yi "Maksimum Gas Fee" kullanarak yeni adresine gönderdi. Hacker, ana varlığı çekmek için hamle yaptığında hesap çoktan boşaltılmıştı. Bu vaka, Trust Wallet hacklenirse ne yapmalı sorusunun cevabının "hız ve doğru gas stratejisi" olduğunu kanıtlıyor.
Hack Riski ve Belirtileri
2026 yılında dijital varlık güvenliği her zamankinden daha kritik. Trust Wallet gibi non-custodial (velayeti kullanıcıda olan) cüzdanlar aslında teknik olarak "hacklenmez"; genellikle kullanıcı hataları veya cihaz güvenliğinin ihlali sonucunda erişim yetkileri çalınır. Eğer cüzdanınızda bir tuhaflık seziyorsanız, panik yapmadan önce durumun bir "hack" mi yoksa sistemsel bir gecikme mi olduğunu anlamanız gerekir. Ancak unutmayın: Kripto dünyasında "şüphelenmek" genellikle harekete geçmek için yeterli bir sebeptir. Bunun yanı sıra ana makalemiz olan Trust Wallet Güvenilir mi? Hacklenir mi? konumuzu okumanız büyük yarar sağlayacaktır.Şüpheli Girişler ve İşlem Bildirimleri
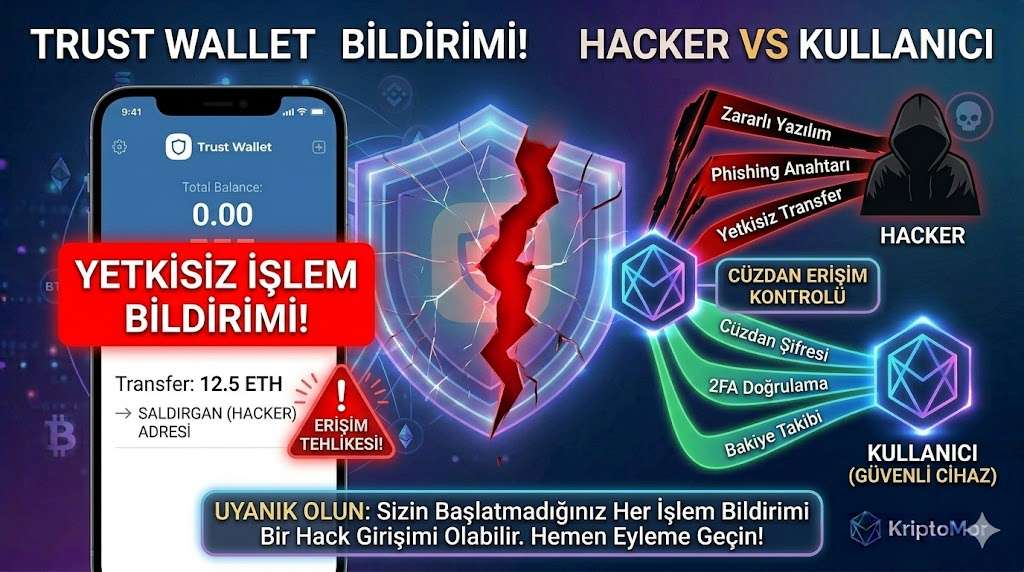
Non-custodial cüzdanlarda merkezi bir "giriş kaydı" (login logs) bulunmaz; ancak cihazınızdaki Trust Wallet uygulaması size anlık bildirimler gönderir.- Tanımlanamayan Bildirimler: Telefonunuza "Transaction Confirmed" (İşlem Onaylandı) bildirimi geldiği halde siz herhangi bir işlem yapmadıysanız, bu cüzdanınızın aktif olarak bir başkası tarafından kullanıldığının en net kanıtıdır.
- Küçük "Test" Çıkışları: Hackerlar genellikle büyük miktarı boşaltmadan önce, ağ ücretlerini (gas fee) ve cüzdanın aktifliğini kontrol etmek için 1-2 dolarlık küçük bir "test" transferi yaparlar. İşlem geçmişinizde bilmediğiniz küçük transferler görüyorsanız, cüzdanınız tehlikededir.
- Onay Bekleyen İşlemler: Sizin başlatmadığınız bir işlemin "Pending" (Beklemede) olarak görünmesi, hackerın düşük gas fee vererek işlem başlattığını gösterir. Bu durumda hala birkaç dakikanız olabilir. Ayrıca Trust Wallet Para Görünmüyor 2026 Sorunu Çözümü konumuz da size yardımcı olma konusunda büyük önem taşıyor.
Seed Phrase veya Private Key Sızıntısı Belirtileri
12 kelimelik kurtarma anahtarınız (Seed Phrase) bir kez sızdırıldığında, hacker kendi cihazında cüzdanınızı "klonlamış" demektir.- Cüzdanın Kendi Kendine Boşalması: Eğer sabah uyandığınızda tüm ana varlıklarınızın (BTC, ETH, USDT) tek bir adrese gönderildiğini görüyorsanız, anahtar kelimeleriniz ele geçirilmiş demektir.
- Bağlı Uygulamalar (DApp Authorizations): Bazen sorun cüzdanda değil, izin verdiğiniz bir merkeziyetsiz uygulamadadır (DApp). Eğer sadece belirli bir token çalınıyor ama diğerleri duruyorsa, o tokenın akıllı sözleşmesine verdiğiniz "harcama izni" (allowance) kötüye kullanılıyor olabilir.
- Fiziksel Belirtiler: Cihazınızın aşırı ısınması, tanımadığınız uygulamaların yüklenmesi veya cüzdanın sürekli şifre sorması, cihazınıza sızan bir "keylogger" (klavye kaydedici) habercisi olabilir.
TABLO 1: Hack mi Yoksa Teknik Hata mı?
| Durum | Hack Belirtisi | Teknik Gecikme |
| Bakiyenin Sıfır Görünmesi | İşlem geçmişinde dışarı transfer var. | İşlem geçmişi temiz, sadece bakiye 0. |
| Uygulama Açılmıyor | Sürekli "Hatalı Şifre" uyarısı. | Sunucu hatası veya internet sorunu. |
| Yeni Token Görünmesi | "Airdrop" adı altında sahte tokenlar. | Uygulamanın yeni eklenen varlıkları. |
Hızlı Önlem Adımları
Trust Wallet cüzdanınızda yetkisiz bir işlem fark ettiğiniz an, saniyeler altın değerindedir. Hacklenme olaylarında ilk 10 dakika, varlıklarınızın tamamını mı yoksa bir kısmını mı kaybedeceğinizi belirler. 2026 yılındaki gelişmiş "Sweeper Bot" (süpürücü botlar) teknolojisi, cüzdanınıza giren her türlü gas fee miktarını saniyesinde algılayıp fonları dışarı transfer etmek üzere programlanmıştır. Bu nedenle, hamlelerinizi stratejik ve kusursuz bir sırayla yapmalısınız. Size yardımcı olacak olan bir diğer destekleyici konumuz olan Trust Wallet USDT Neden Görünmüyor? rehberimiz yardım konusunda çok faydalıdır.Cüzdan Erişimini Kapatma ve Yedekleri Güvenliğe Alma
Birçok kullanıcı, hacklendiğini anladığı an uygulamayı silme hatasına düşer. Oysa yapılması gereken ilk şey, saldırganın erişim noktalarını daraltmaktır.- İnternet Bağlantısını Kesin: Eğer saldırının cihazınızdaki bir yazılımdan (trojan/keylogger) kaynaklandığını düşünüyorsanız, WiFi ve hücresel veriyi kapatın. Bu, saldırganın cihazınız üzerindeki anlık kontrolünü geçici olarak felç edebilir.
- DApp Bağlantılarını Hemen Koparın (Revoke): Çoğu zaman sorun anahtar kelimelerinizde değil, izin verdiğiniz kötü niyetli bir akıllı sözleşmededir. Trust Wallet içindeki "Browser" (Tarayıcı) sekmesine gidin ve daha önce bağlandığınız tüm sitelerin bağlantısını kesin. 2026 model güvenlik araçlarını (Revoke.cash gibi) kullanarak, cüzdanınızdaki "harcama limitlerini" sıfırlayın. Eğer saldırgan sadece USDT'lerinize erişebiliyorsa, bu işlemi yaparak ETH veya BNB'lerinizi kurtarabilirsiniz.
- Kurtarma Kelimelerini (Seed Phrase) Doğrulayın: Eğer saldırgan cüzdanınıza hala tam erişim sağlamadıysa (sadece bir tokenınız çalındıysa), hemen ayarlar kısmından 12 kelimenizi tekrar kontrol edin ve bu kelimeleri daha önce dijital ortamda (not defteri, ekran görüntüsü, mail) saklayıp saklamadığınızı düşünün. Eğer dijital bir iz bıraktıysanız, o izi derhal imha edin.
Fonları Hızlı Şekilde Farklı Cüzdana Aktarma
Eğer cüzdanınızda hala bir miktar varlık duruyorsa, bu "hackerın henüz oraya bakmadığı" veya "ana varlıkları taşımak için vakit kolladığı" anlamına gelir.- Öncelik Sıralaması Yapın: İlk olarak değeri en yüksek olan (BTC, ETH, SOL) ve likiditesi en kolay varlıkları taşıyın. NFT'ler veya kilitli (staked) varlıklar genellikle saldırganın ikinci planıdır.
- Yeni ve Temiz Bir Cüzdan Oluşturun: Mevcut cihazınızın hacklendiğinden şüpheleniyorsanız, başka bir temiz cihazda (arkadaşınızın telefonu veya güvenli bir bilgisayar) tamamen yeni bir Trust Wallet cüzdanı kurun. Eski cüzdanınızdaki 12 kelimeyi asla buraya ithal (import) etmeyin; sıfırdan yeni bir adres oluşturun.
- Gas Fee Stratejisi: Hacker ile bir "gas savaşına" girebilirsiniz. Fonları transfer ederken "Yüksek (High)" veya "Hızlı (Fast)" fee seçeneğini seçin. Cimri davranıp düşük işlem ücreti belirlerseniz, işleminiz blockchainde beklerken hacker daha yüksek bir fee ile kendi transferini sizin önünüze geçirebilir (Front-running). 2026'da bu savaşlar milisaniyeler içinde gerçekleşmektedir.
- Borsaya Kaçış: Eğer yeni bir cüzdan açacak vaktiniz yoksa, varlıkları doğrudan bir merkezi borsadaki (Binance, OKX vb.) yatırım adresinize gönderin. Borsalar, çalıntı fonlar için bazen dondurma işlemi yapabilirler; bu da size zaman kazandırır.
Cihaz Güvenliğini Yeniden İnşa Etme
Fonları kaçırdıktan sonra (veya her şeyinizi kaybettiyseniz), mevcut dijital ortamınızı temizlemeden yeni bir başlangıç yapamazsınız.- Fabrika Ayarlarına Dönüş: Hacklenen cihazınızdaki tüm verileri silmek ve fabrika ayarlarına dönmek, gizli kalmış casus yazılımlardan kurtulmanın tek kesin yoludur.
- Şifre Rotasyonu: Trust Wallet ile ilişkili olmasa bile, aynı cihazda kullandığınız borsa şifrelerini, e-posta adreslerini ve sosyal medya hesaplarını farklı bir cihaz üzerinden değiştirin. Hackerlar genellikle bir kapıyı açtıklarında diğer kapıları da zorlarlar.
- 2FA (İki Faktörlü Doğrulama): Tüm hesaplarınızda SMS doğrulamasını bırakıp, Google Authenticator veya donanım anahtarı (Yubikey) gibi daha güvenli yöntemlere geçin.
VAKA ANALİZİ: 3 DAKİKADA KURTARMA Bir KriptoMor kullanıcısı, gece saat 03:00'te cüzdanından izinsiz bir 100 USDT çıkışı olduğunu bildiren bir bildirim aldı. Kullanıcı paniklemek yerine hemen internetini kesti, başka bir telefondan yeni bir cüzdan açtı ve ana varlığı olan 2.5 ETH'yi "Maksimum Gas Fee" kullanarak yeni adresine gönderdi. Hacker, ana varlığı çekmek için hamle yaptığında hesap çoktan boşaltılmıştı. Bu vaka, Trust Wallet hacklenirse ne yapmalı sorusunun cevabının "hız ve doğru gas stratejisi" olduğunu kanıtlıyor.
Destek ve Kurtarma Yöntemleri
Varlıklarınız çalındıysa veya cüzdanınızın kontrolü tamamen saldırgana geçtiyse, artık "savunma" aşamasından "raporlama ve takip" aşamasına geçmelisiniz. Unutmayın, Trust Wallet merkezi bir banka değildir; fonlarınızı geri getirecek bir "iptal" butonu yoktur. Ancak, suçlunun izini sürmek ve borsalardaki çıkış kapılarını kapatmak hala mümkündür.Trust Wallet Destek Ekibi ile İletişim
Trust Wallet, non-custodial bir cüzdan olduğu için destek ekibi fonlarınıza müdahale edemez. Ancak resmi kanallar üzerinden bildirimde bulunmak, saldırganın kullandığı yöntemlerin ( phishing sitesi, sahte uygulama vb.) kara listeye alınmasını sağlar.- Resmi Destek Talebi: Sadece support.trustwallet.com adresini kullanın. Sosyal medyada (X, Telegram) size "Yardımcı olabilirim" diyen herkes istisnasız dolandırıcıdır.
- Hangi Bilgileri Vermelisiniz?: Kendi cüzdan adresiniz, saldırganın adresi, işlemin Hash (TxID) kodu ve olayın gerçekleştiği yaklaşık saat. Asla 12 kelimenizi (Seed Phrase) destek ekibi dahil kimseyle paylaşmayın.
- Dolandırıcılık İhbarı: Eğer bir dolandırıcılık sitesi üzerinden hacklendiyseniz, bu siteyi Google Safe Browsing ve diğer güvenlik platformlarına ihbar ederek başkalarının canının yanmasını önleyebilirsiniz.
Blockchain Explorer ile İşlem Takibi
Kripto paralar anonim değildir; sadece "takma isimli" (pseudonymous) varlıklardır. Her işlem blockchain üzerinde silinmez bir iz bırakır.- Saldırganın Cüzdanını Takip Edin: Etherscan, BscScan veya Tronscan üzerinden saldırganın adresini aratın. Paralar orada mı duruyor yoksa bir borsaya mı gönderildi?
- Borsa Çıkışlarını Yakalayın: Eğer saldırgan çaldığı fonları Binance, Kraken veya Coinbase gibi merkezi bir borsaya gönderirse, bu borsanın uyum (compliance) ekibine durumu "resmi polis raporu" ile bildirebilirsiniz. Borsalar, çalıntı olduğu kanıtlanan fonları dondurma yetkisine sahiptir.
- 2026 İzleme Araçları: Günümüzde "Chainalysis" benzeri bireysel araçlarla, fonların hangi "mix" (karıştırma) servislerine girdiğini görebilir ve profesyonel takip raporları oluşturabilirsiniz.
Gelecekte Güvenlik Önlemleri
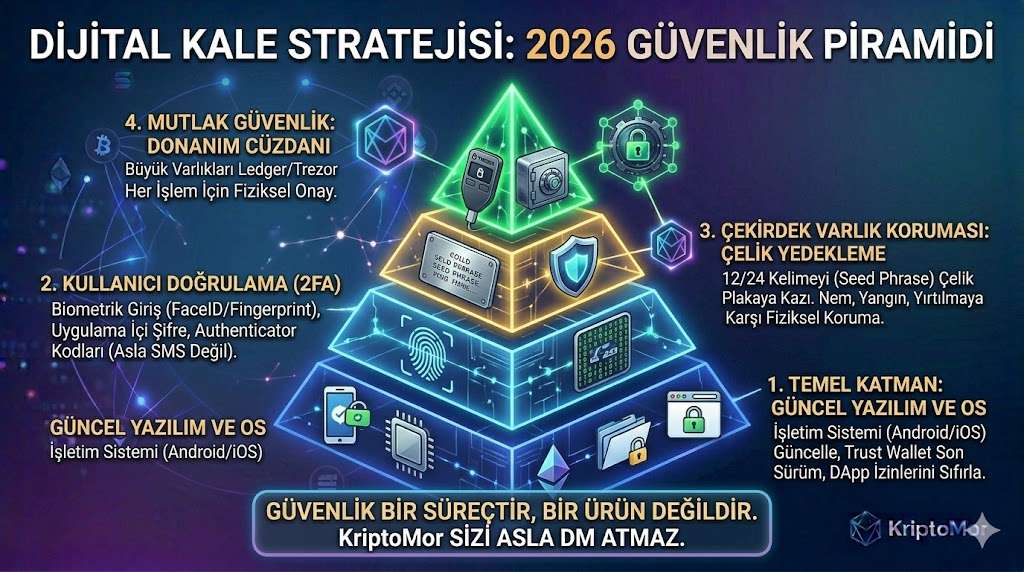
Bir kez hacklenmek acı bir tecrübedir, ancak aynı yöntemle ikinci kez hacklenmek bir tercihtir. Cüzdanınızı 2026 standartlarında korumak için aşağıdaki protokolleri uygulayın.Düzenli Yedekleme ve Seed Phrase Güvenliği
12 kelimeniz, paranızın kendisidir. Cüzdanınızın şifresi sadece o cihazı korur; 12 kelime ise evrendeki her cihazdan paranıza erişim sağlar.- Çelik Plaka Kullanımı: 2026'da kağıt notlar artık tarih oldu. Nemden, yangından veya yırtılmadan etkilenmeyen "Seed Steel" (çelik plakalar) üzerine kelimelerinizi kazıyın.
- Dijitalden Arındırma: Seed phrase asla bir fotoğraf karesinde, iCloud yedeğinde, Google Drive'da veya WhatsApp konuşmasında bulunmamalıdır. Bir yapay zeka botu, galerinizi tarayıp bu 12 kelimeyi saniyeler içinde tespit edebilir.
- Parola (Passphrase) Özelliği: 12 kelimenize ek olarak Trust Wallet'ta "25. Kelime" olarak bilinen Passphrase özelliğini aktif edin. Bu, kelimeleriniz çalınsa bile hacker'ın gizli bölmeye ulaşmasını engeller.
Güncel Uygulama ve Ağ Doğrulamaları
- Donanım Cüzdan Entegrasyonu: Eğer cüzdanınızda 1.000 dolardan fazla varlık varsa, Trust Wallet'ınızı bir donanım cüzdanına (Ledger veya Trezor gibi) bağlayın. Bu sayede her işlem için fiziksel bir onay gerekecek ve online bir saldırgan paranıza dokunamayacaktır.
- DApp Hijyeni: Kullandığınız DeFi platformlarını düzenli olarak gözden geçirin. İşiniz bittiğinde "Disconnect" yapın ve akıllı sözleşme izinlerini periyodik olarak sıfırlayın.
- İşletim Sistemi Güvenliği: Android veya iOS güncellemelerini asla ertelemeyin. 2026 model telefonlar, cüzdan uygulamaları için "Secure Enclave" (güvenli bölge) kullanarak anahtarlarınızı donanımsal düzeyde saklar.
KriptoMor Güvenlik Bildirisi
Kripto dünyasında tek gerçek patron sizsiniz. Bu, hem büyük bir özgürlük hem de büyük bir sorumluluktur. KriptoMor olarak her zaman yanınızdayız; ancak unutmayın ki en iyi kurtarma operasyonu, hiç hacklenmemektir. Güvenlik açıklarını takip etmek ve topluluğumuzla bilgi paylaşmak için forumlarımıza davetlisiniz.- Forum: KriptoMor Güvenlik Merkezi
- X (Twitter): @KriptoMorForum
- Acil Destek: Telegram Duyuru ve Yardım
- Tiktok: KriptoMor Hızlı Bilgi